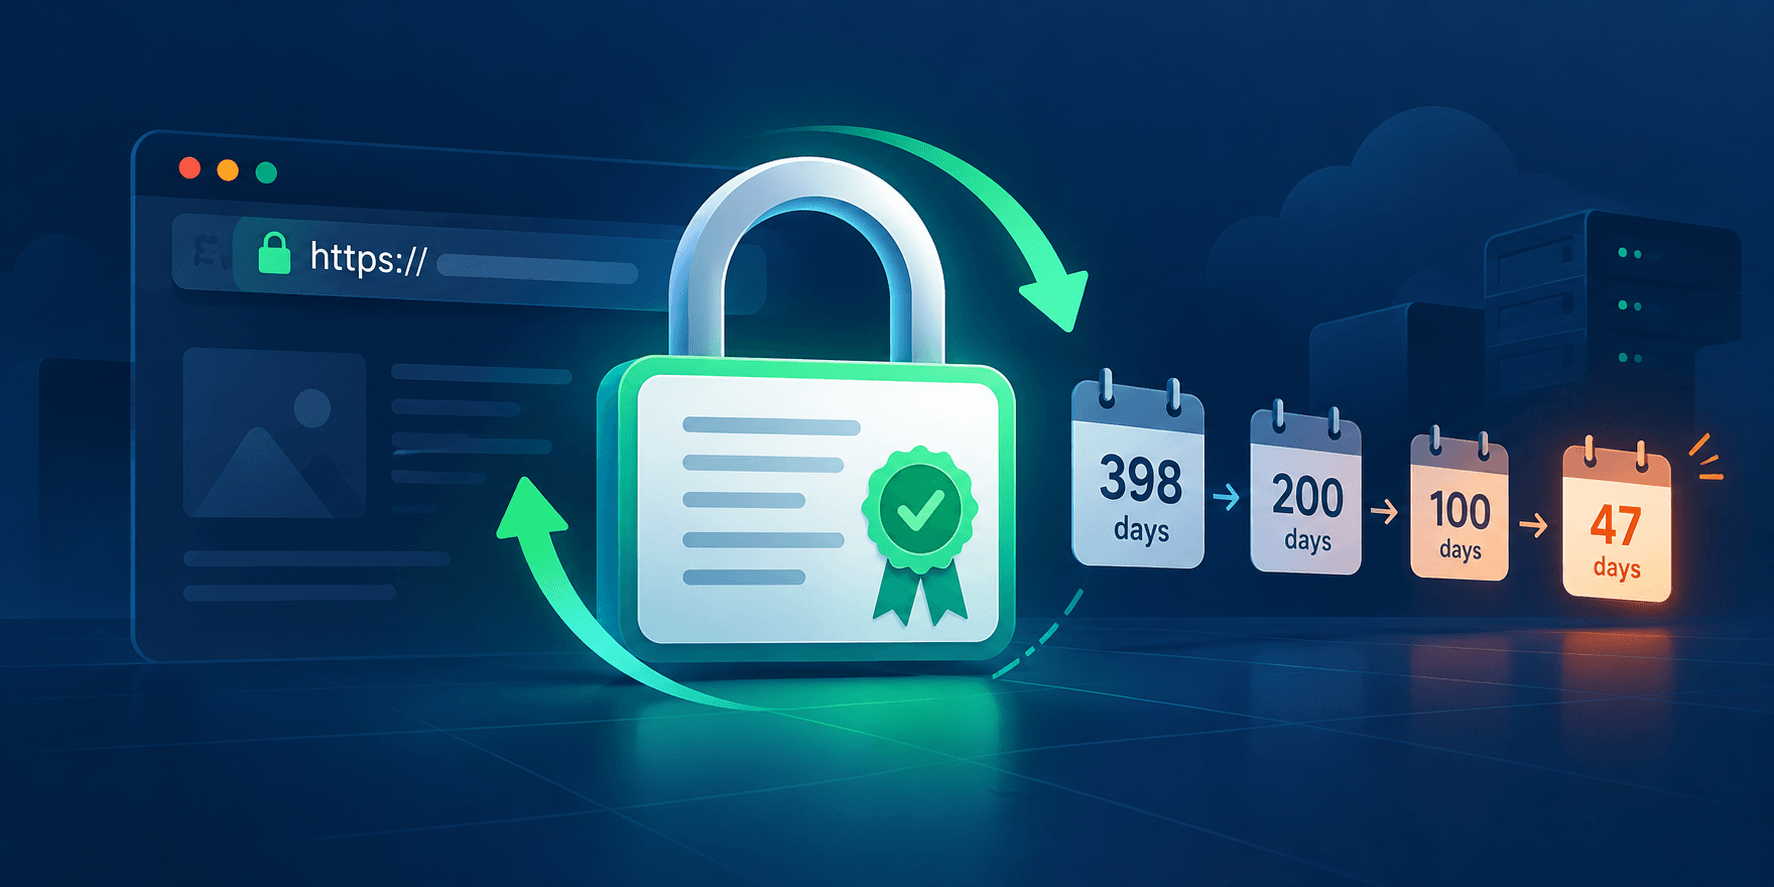
Het slotje in de adresbalk is vanzelfsprekend geworden. Achter dat slotje zit een SSL/TLS-certificaat: een digitaal bewijs dat jouw website echt van jou is en dat de verbinding met bezoekers versleuteld is. Wat minder mensen weten, is dat zo'n certificaat een houdbaarheidsdatum heeft. En die houdbaarheid wordt de komende jaren stap voor stap flink korter.
Het CA/Browser Forum, het overleg waarin certificaatuitgevers en browsermakers samen de spelregels bepalen, heeft in 2025 besloten dat de maximale geldigheid van publieke TLS-certificaten in fases terug gaat naar 47 dagen. De eerste stap is inmiddels gezet. In dit artikel lees je wat er verandert, waarom, en wat je nu al kunt doen om te voorkomen dat jouw website of applicatie ineens een waarschuwing toont in plaats van een slotje.
Wat verandert er precies?
Tot voor kort mocht een certificaat maximaal 398 dagen geldig zijn, ruwweg ruim een jaar. Volgens het besluit (bekend als ballot SC-081) wordt dat in drie stappen teruggebracht:
- Vanaf 15 maart 2026: maximaal 200 dagen geldig.
- Vanaf 15 maart 2027: maximaal 100 dagen geldig.
- Vanaf 15 maart 2029: maximaal 47 dagen geldig.
Daarnaast wordt ook de periode verkort waarin een eerder uitgevoerde domeincontrole hergebruikt mag worden. Uiteindelijk moet een certificaatuitgever veel vaker opnieuw controleren of jij echt zeggenschap hebt over het domein waarvoor je een certificaat aanvraagt.
Concreet betekent dit: waar je vroeger één keer per jaar een certificaat vernieuwde, wordt dat straks ongeveer elke maand tot anderhalve maand. Handmatig bijhouden wordt daarmee onwerkbaar.
Waarom worden certificaten korter geldig?
Het doel is veiligheid. Een certificaat koppelt een domeinnaam aan een cryptografische sleutel. Als die sleutel uitlekt, of als een domein van eigenaar wisselt, wil je dat een oud certificaat zo snel mogelijk waardeloos wordt. Het intrekken van certificaten werkt in de praktijk niet altijd betrouwbaar: niet elke browser of elk apparaat controleert dat even goed. Een korte levensduur is daarom een eenvoudige en robuuste vangrail: een certificaat dat na een paar weken vanzelf verloopt, kan ook maar beperkt misbruikt worden.
Een tweede reden is wendbaarheid. Als de sector ooit moet overstappen op nieuwe algoritmes, bijvoorbeeld vanwege ontwikkelingen rond quantumcomputers, dan is het handig als alle certificaten op het internet toch al regelmatig en automatisch worden vervangen. Een wereld vol certificaten die een jaar of langer meegaan, is veel lastiger in één keer bij te werken.
Wat betekent dit voor jouw website of applicatie?
Voor veel websites verandert er in de praktijk weinig. Gebruik je een certificaat van Let's Encrypt of een hostingpartij die certificaten automatisch regelt, dan worden die al jaren automatisch vernieuwd, vaak ruim binnen de nieuwe termijnen. Daar gaat het meestal vanzelf goed.
Het risico zit in de uitzonderingen, en die komen we bij het MKB regelmatig tegen:
- Handmatig gekochte certificaten die één keer per jaar door iemand worden geïnstalleerd, vaak met een herinnering in iemands agenda.
- Interne systemen en koppelingen, zoals een API-endpoint, een mailserver, een VPN of een beheeromgeving, waar het certificaat ooit met de hand is geplaatst.
- Apparaten en appliances, zoals firewalls, NAS-systemen of printers met een webinterface, die niet zomaar automatisch kunnen vernieuwen.
- Wildcard- of OV/EV-certificaten die via een leverancier worden afgenomen en waarbij de validatie nog handwerk vraagt.
- Kennis bij één persoon: weet iemand anders dan die ene collega of ex-leverancier hoe het certificaat vernieuwd moet worden?
Een verlopen certificaat is geen klein ongemak. Bezoekers krijgen een paginagrote waarschuwing dat de verbinding niet veilig is, webshops verliezen bestellingen en koppelingen tussen systemen kunnen stilletjes stoppen met werken. Hoe vaker er vernieuwd moet worden, hoe groter de kans dat een handmatig proces een keer misgaat.
Automatiseren is de enige houdbare oplossing
Het antwoord op kortere looptijden is automatisering. Daarvoor bestaat al jaren een open standaard: het ACME-protocol. Met ACME vraagt een server zelf een certificaat aan, bewijst automatisch dat hij bij het domein hoort en installeert het nieuwe certificaat ruim voordat het oude verloopt. Let's Encrypt werkt zo, maar ook steeds meer commerciële certificaatuitgevers ondersteunen ACME.
Een paar praktische stappen om nu al te zetten:
1. Maak een overzicht van al je certificaten
Inventariseer welke domeinen en subdomeinen je hebt, waar certificaten draaien en wie ze beheert. Vergeet de minder zichtbare plekken niet: mail, API's, testomgevingen en apparatuur in je netwerk.
2. Stap waar mogelijk over op automatische vernieuwing
Zorg dat elke server of dienst die het ondersteunt certificaten automatisch via ACME aanvraagt en vernieuwt. Bij moderne hostingomgevingen en reverse proxies is dit vaak een kwestie van configuratie.
3. Zoek een oplossing voor wat niet automatisch kan
Voor systemen die geen automatische vernieuwing ondersteunen, kun je kijken naar een reverse proxy of load balancer die het certificaat namens dat systeem afhandelt. Soms is het ook een signaal dat apparatuur of software aan vervanging toe is.
4. Monitor de vervaldatum
Automatisering kan ook falen, bijvoorbeeld door een gewijzigde DNS-instelling of een firewallregel. Laat daarom de geldigheid van je certificaten actief bewaken, zodat je een waarschuwing krijgt voordat een bezoeker die krijgt. In Monitoring: merk jij een storing eerder dan je klant? lees je hoe je dat breder aanpakt.
5. Leg het proces vast
Documenteer hoe certificaten worden aangevraagd en vernieuwd, en wie verantwoordelijk is. Zo hangt het niet af van één persoon. Dat sluit aan bij wat we eerder schreven over het busfactor-risico van je software.
Begin niet pas in 2029
De echte knip naar 47 dagen ligt nog een paar jaar weg, maar de tussenstappen zijn er al. Wie nu nog jaarlijks handmatig vernieuwt, merkt de verandering vanzelf, want het moment van vernieuwen komt steeds vaker terug. Door nu een overzicht te maken en te automatiseren, voorkom je dat een verlopen certificaat je website, webshop of koppeling op een ongelegen moment platlegt.
Bij CodeBros richten we hosting en applicaties zo in dat certificaten automatisch worden vernieuwd en bewaakt. Twijfel je of jouw website, applicatie of koppelingen klaar zijn voor kortere certificaatlooptijden? Neem vrijblijvend contact met ons op, dan lopen we het samen met je na.